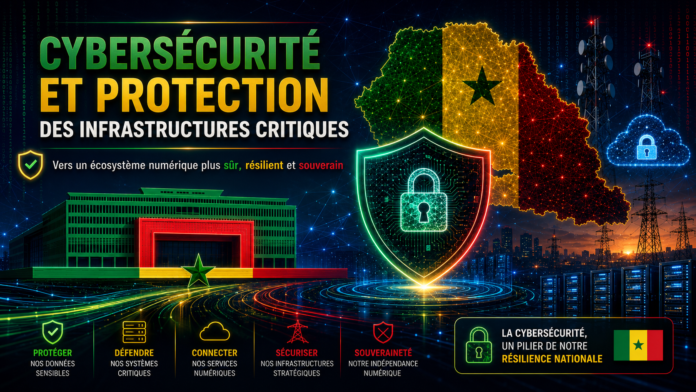
Le Sénégal muscle son dispositif de cybersécurité. Adopté à l’unanimité le 20 août 2026, le projet de loi n°25/2026 impose de nouvelles exigences aux acteurs publics et privés pour mieux protéger les infrastructures numériques critiques, les données de l’État et les services essentiels.
Face à la montée des cybermenaces, l’Assemblée nationale sénégalaise a adopté à l’unanimité, par 127 voix, le projet de loi relatif à la protection des Infrastructures d’Information Critiques (IIC) et à la sécurité numérique.
Le texte renforce la protection des réseaux, systèmes d’information et plateformes indispensables au fonctionnement de l’État, de l’économie et des services essentiels.
Les infrastructures critiques devront être identifiées et classifiées, tandis que leurs exploitants seront tenus de mettre en place un programme de cybersécurité dans un délai de six mois et un centre opérationnel de cybersécurité (SOC) dans l’année suivant leur classement.
Les incidents majeurs devront également être signalés dans un délai de 24 heures, afin d’améliorer la détection et la réponse aux cyberattaques.
Autre mesure majeure : les données de l’État devront, en principe, être hébergées au Sénégal, dans des infrastructures publiques ou auprès de prestataires agréés. Les fournisseurs de services de cybersécurité et de cloud seront également soumis à des exigences renforcées.
Le dispositif prévoit par ailleurs la création d’une Autorité nationale de cybersécurité chargée de superviser son application.
Les manquements pourront entraîner de lourdes sanctions, pouvant atteindre 800 millions de FCFA ou 5 % du chiffre d’affaires pour certaines infractions.
Avec cette réforme, le Sénégal accélère la construction d’un environnement numérique plus sécurisé, résilient et souverain, tout en renforçant la responsabilité des acteurs publics et privés face aux risques cyber.